Basislernpfad
Das Fundament — für alle, die neu einsteigen.
- Ziel
- Ein theoretisches Werkzeug an die Hand geben
- Ihre Aufgabe
- Fakten, Gefahren und Folgen erkennen
- Szenario
- allgemein, theoriebasiert
- Abschluss
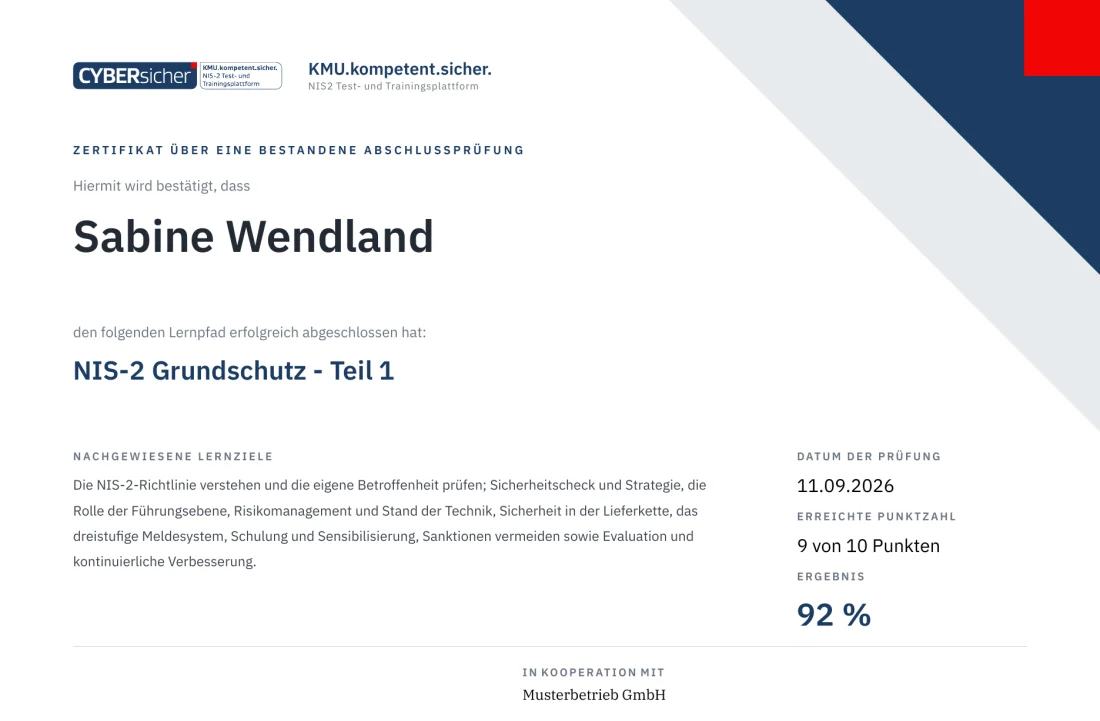
- Abschlussprüfung und Zertifikat
»KMU.kompetent.sicher.« ist eine Test- und Trainingsplattform für IT-Sicherheit im beruflichen Alltag. Ihre Belegschaft lernt in Nuggets von wenigen Minuten, schließt Lernpfade mit einer Prüfung ab und bekommt ein Zertifikat — und Sie sehen im Cockpit, wo Ihr Betrieb steht.


Live aus der Plattform — gezählt wird, was Lernende heute sehen.
Vier Schritte, alle im Browser — ohne Installation und ohne Passwort, wenn Sie keins wollen. Klicken Sie sich durch.

Nuggets bestehen aus Bausteinen — und die meisten wollen etwas von Ihnen: eine Antwort, eine Einschätzung, eine Entscheidung. Hier stehen die Bausteine der Plattform, wie sie in den Lernpfaden vorkommen. Alle sind echt und funktionieren.
Auf dieser Seite wird nichts gespeichert. Auf der Plattform zählen bewertete Bausteine zu Ihrem Fortschritt, und der erste, ehrliche Versuch bleibt erhalten.
Wissen prüfen
Einschätzen und anwenden
Angriffe erkennen
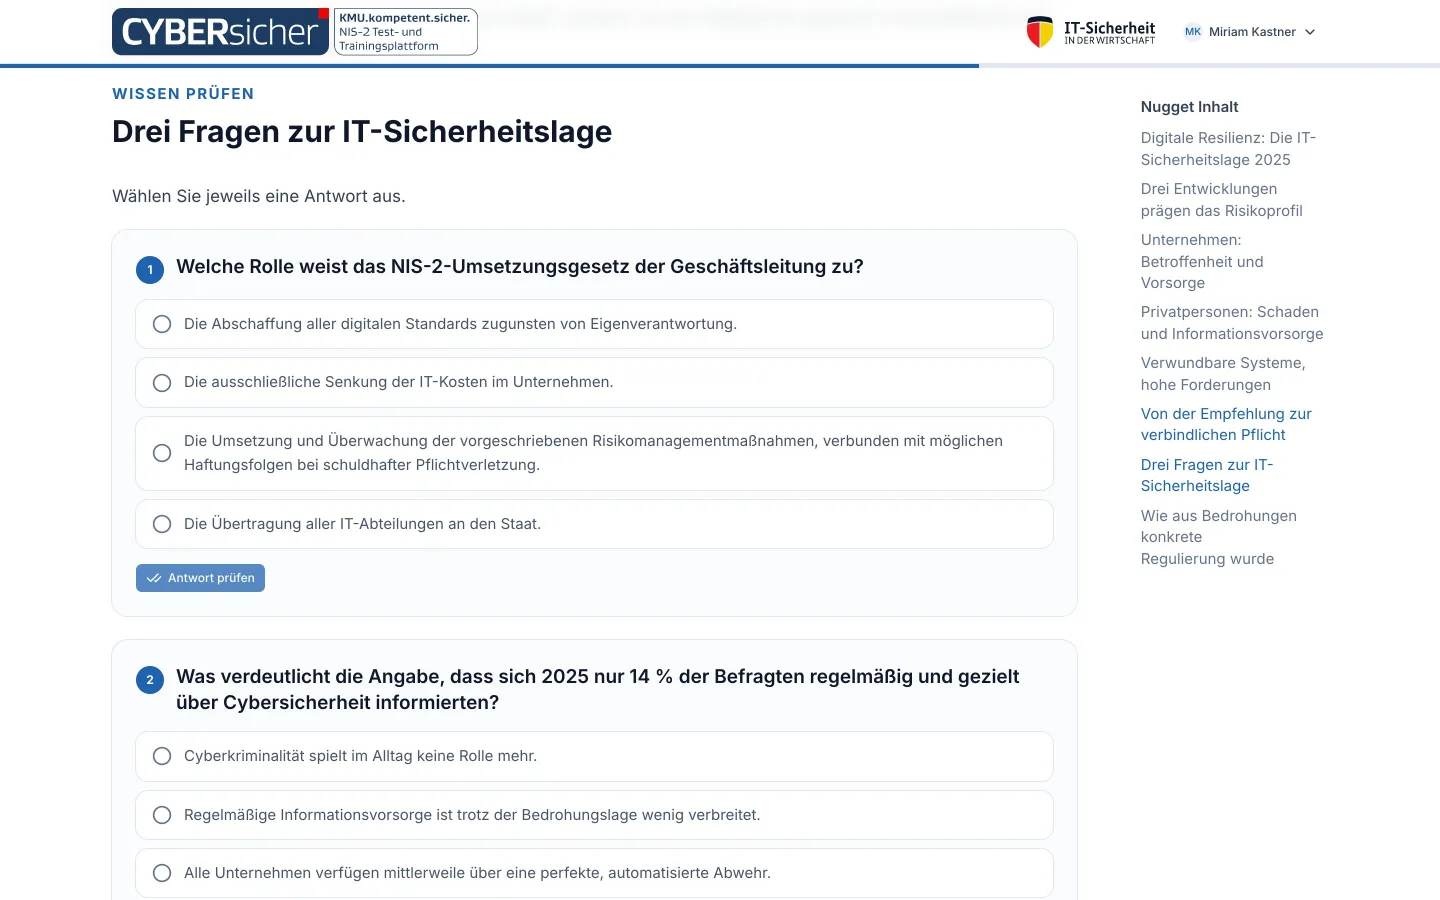
Die klassische Wissensfrage: Wählen Sie eine Antwort und prüfen Sie. Die Rückmeldung kommt sofort — mit einer Erklärung, warum die richtige Antwort richtig ist. In der Abschlussprüfung zählt jede Frage höchstens einen Punkt.
Welche Rolle weist das NIS-2-Umsetzungsgesetz der Geschäftsleitung zu?
Manche Nuggets sind Werkzeuge: Mit dem FitNIS2-Navigator prüfen Sie, ob und wie Ihr Unternehmen von NIS-2 betroffen ist. Der erledigte Schritt zählt zum Fortschritt — die Übung gilt Ihrem Betrieb, nicht einem erfundenen.
Unser Partnerprojekt: kostenlos prüfen, ob NIS-2 Ihr Unternehmen betrifft.

Basislernpfade schaffen das Fundament, Aufbaulernpfade übertragen es auf konkrete Entscheidungen. Ein Aufbaupfad öffnet sich, sobald die Basis abgeschlossen ist.
Das Fundament — für alle, die neu einsteigen.
Der Transfer — öffnet sich, sobald die Basis abgeschlossen ist.
Der Lernpfad „Einfach kompetent – Mailen“ wirft einen Blick darauf, wie der Arbeitsalltag mit E-Mails aussieht. An manchen Tagen erhalten und verschicken wir eine ganze Menge davon, Erleichterung der Arbeitsabläufe kann dabei z. B. die Seriendruck-Funktion verschaffen. Doch wusstest du, dass es zwischen dem Seriendruck und betrügerischen E-Mails, sogenannten Phishing-Mails, gewisse Gemeinsamkeiten gibt? Damit du in Zukunft die Glaubwürdigkeit deiner Mails besser einordnen kannst, dreht sich in diesem Lernpfad alles um die Funktionsweise von personalisierten Mails zu Betrugszwecken.
Das Internet ist nicht nur das Tor zur Welt, sondern kann auch für betrügerische Absichten missbraucht werden. Doch was tun, wenn wirklich ein IT-Sicherheitsvorfall eintrifft? Das Modul „Einfach Sicher – Reagieren“ liefert Handlungsempfehlungen und Hintergrundwissen, damit Sie im Ernstfall wissen, was zu tun ist und wie eventueller Schaden möglichst begrenzt werden kann.
Online-Banking, Soziale Netzwerke, Shopping, Clouds - haben Sie noch den Überblick über all Ihre Accounts im Internet und die damit verbundenen Datenspuren? Das Modul „Einfach Sicher – Surfen“ beschäftigt sich mit dem sensiblen Umgang mit persönlichen Daten im Internet und erläutert, warum es von Vorteil ist, private und berufliche Aktivitäten im Netz zu trennen. Viele praktische Tipps, mit denen Sie zukünftig sicherer surfen können, runden dieses Modul ab.
Im Lernpfad „Einfach kompetent – Einloggen“ dreht sich alles um den Umgang mit Passwörtern. Neben Erläuterungen, was ein sicheres Passwort ausmacht und warum es keine gute Idee ist, „1234“ als Passwort zu nutzen, geht es hier auch um Tipps und Strategien die IT-Sicherheit nicht nur am Arbeitsplatz, sondern auch in Ihrem Privatleben zu erhören. Lernen Sie z. B. die „Passsatz-Methode“ kennen, mit der Sie im Handumdrehen ein sicheres Passwort erstellen können, das auch noch gut zu merken ist. Oder erfahren Sie mehr über die Vorteile eines sogenannten Passwortmanagers, mit dem Sie Ihre Passwörter sicher verwalten können.
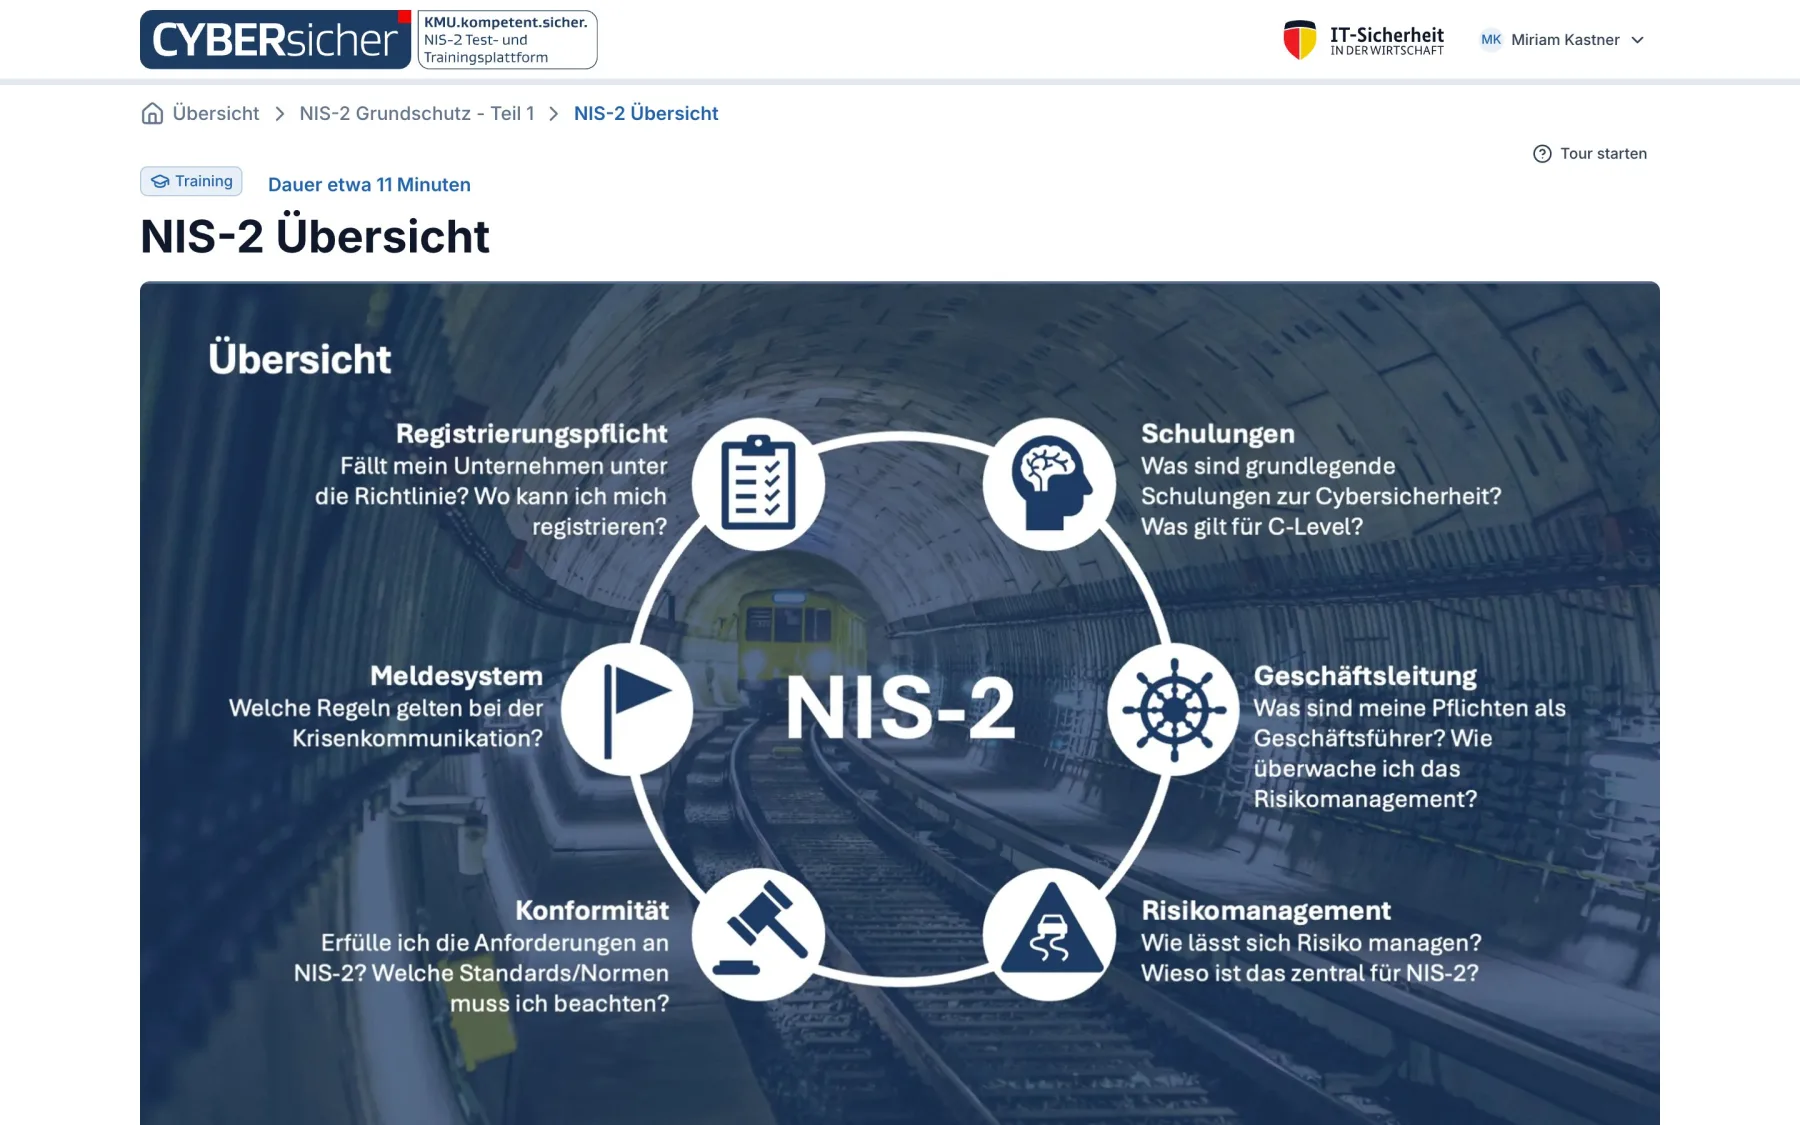
Bereit für NIS-2: Ihr Wegweiser zu mehr IT-Sicherheit Die NIS-2-Richtlinie markiert einen Wendepunkt in der europäischen IT-Sicherheitsstrategie und macht den Schutz digitaler Infrastrukturen zur „Chefsache“. Um kleine und mittlere Unternehmen (KMU) sicher durch den Dschungel aus neuen Pflichten und regulatorischen Anforderungen zu führen, bietet dieser Lernpfad eine strukturierte Roadmap in 10 praxisnahen Schritten: Grundlagen verstehen: Erfahren Sie, was hinter der NIS-2-Richtlinie steckt, wie sie entstanden ist und warum sie im Vergleich zum Vorgänger (NIS-1) eine zentrale Neuerung darstellt Betroffenheitsüberprüfung: Nicht jedes Unternehmen ist gleichermaßen betroffen. Nutzen Sie unsere Schritt-für-Schritt-Analyse, um anhand von Sektoren und Schwellenwerten (Größe/Umsatz) festzustellen, ob Ihre Organisation unter die Richtlinie fällt Sicherheitscheck & Strategie: Bewerten Sie Ihren aktuellen Status Quo und entwickeln Sie eine gezielte Sicherheitsstrategie, die als Fundament für alle weiteren Maßnahmen dient Die Rolle der Führungsebene: IT-Sicherheit ist nicht mehr nur ein IT-Thema. Lernen Sie die unübertragbare Verantwortung der Geschäftsleitung kennen, einschließlich der persönlichen Haftungsrisiken bei Pflichtverletzungen Risikomanagement & Stand der Technik: Erfahren Sie, wie Sie ein proaktives Risikomanagement etablieren und technische Maßnahmen (wie Backup-Management, Verschlüsselung und Cyberhygiene) nach dem aktuellen „Stand der Technik“ umsetzen Sicherheit in der Lieferkette: Da Unternehmen nur so sicher sind wie ihr schwächstes Glied, beleuchtet dieser Abschnitt die systematische Bewertung und Absicherung Ihrer Zulieferer Das dreistufige Meldesystem: Im Falle eines Vorfalls zählt jede Stunde. Wir machen Sie mit der Meldekette vertraut – von der 24-Stunden-Frühwarnung bis zum abschließenden Bericht nach einem Monat Schulung & Sensibilisierung: Der Faktor Mensch ist entscheidend. Der Lernpfad zeigt auf, wie verpflichtende Schulungen für alle Mitarbeitenden und die Geschäftsführung die Resilienz nachhaltig stärken Sanktionen vermeiden: Erhalten Sie einen Überblick über den Bußgeldrahmen, der bei Verstößen bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes betragen kann Evaluation & kontinuierliche Verbesserung: IT-Sicherheit ist ein Prozess. Lernen Sie, wie Sie Ihre Maßnahmen regelmäßig evaluieren und an die sich ständig ändernde Bedrohungslage anpassen Ihr Ziel: Nach Abschluss dieses Pfades haben Sie nicht nur das theoretische Wissen, sondern auch konkrete Werkzeuge (wie den FitNIS2-Navigator) an der Hand, um Ihr Unternehmen rechtssicher und widerstandsfähig für die Zukunft aufzustellen
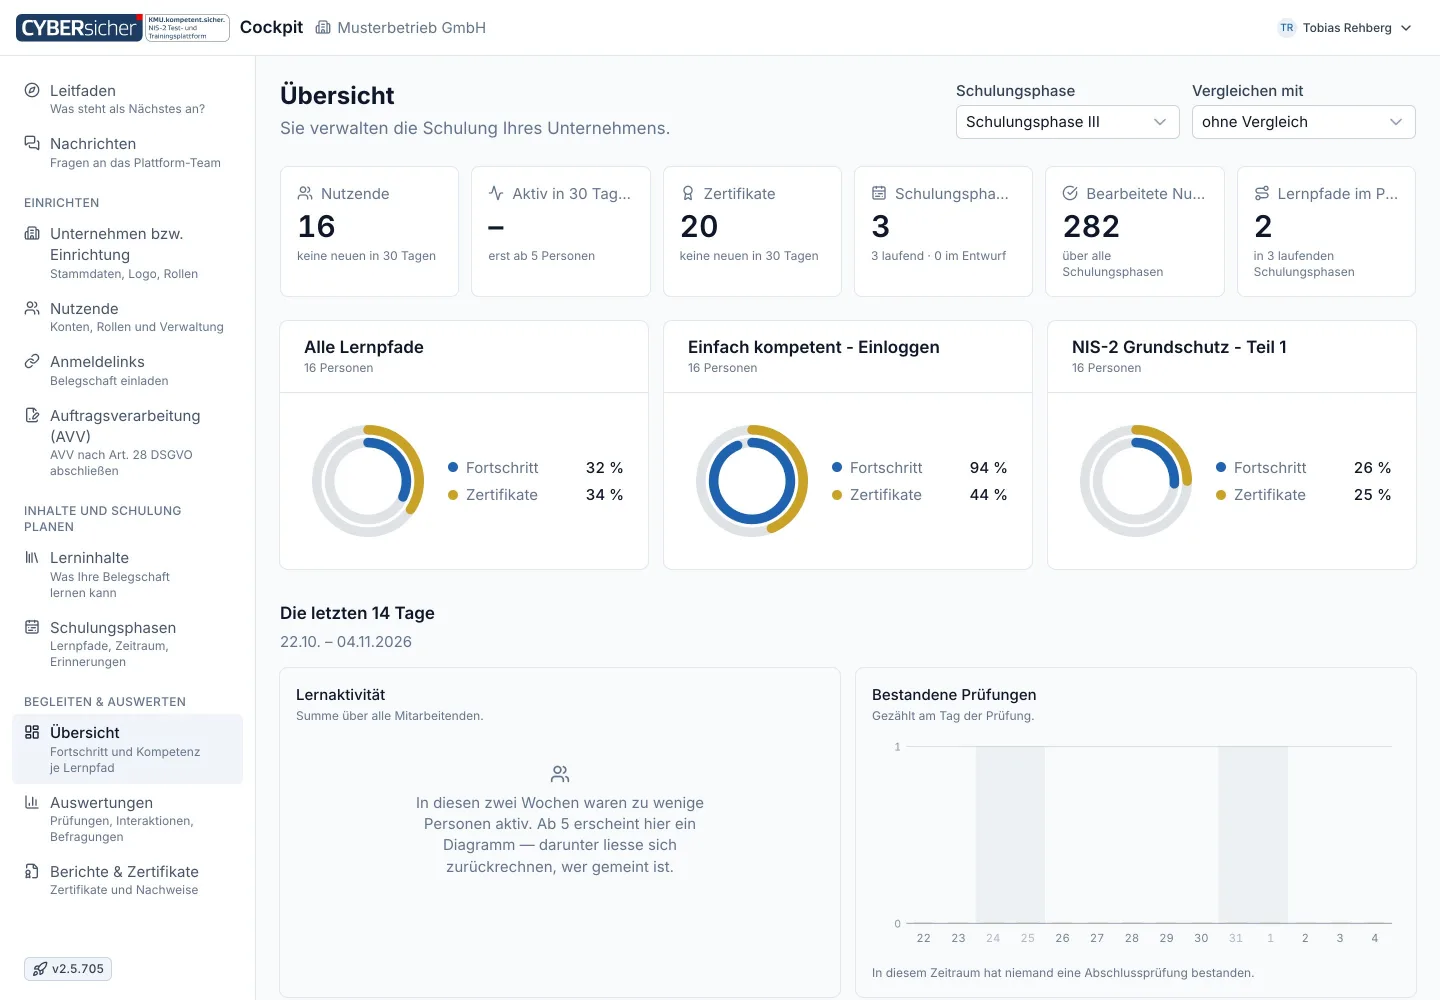
Für Unternehmen und Organisationen kommt ein Cockpit dazu. Dort legen Sie fest, wer wann was lernt — und sehen, was dabei herauskommt.

Beispielzahlen · ein Lernpfad, eine Schulungsphase
Der Sinn ist nicht die Gesamtnote, sondern das Auseinanderfallen: Liegt das Selbstbild über der Messung, wissen Sie, wo Schulung wirkt.
Was schon steht und was als Nächstes kommt — dieselbe Roadmap wie auf der Plattform.
Erweiterte Nugget-Funktion und Entwicklung Lernpfad "NIS-2 Grundschutz (Aufbau)"
Veröffentlichung "NIS-2 Grundschutz (Aufbau)", "Einfach kompetent Passwortsicherheit" und Entwicklung Lernpfad "Riskomanagement"
Konzeption und Veröffentlichung der Cockpit-Funktion
Aktivierung der Funktion für Abschlusstests, Entwicklung "ITS Kultur (Basis/Aufbau)", Veröffentlichung des Lernpfads "Riskomanagement" und zusätzliche Awareness-Lernpfade
Vorträge, Best Practices und Workshops rund um NIS-2.
Neuigkeiten und Hintergründe aus dem Projekt.
Am Stand des Projekts: die Plattform live ausprobieren und mit dem Team sprechen.
NIS-2, IT-Sicherheitskultur und Stand der Technik — kompakt vor Ort, auch bei Ihnen im Verband.
Etablieren Sie IT-Sicherheit als Unternehmenskultur und nutzen Sie die kostenlosen Angebote der NIS-2 Test- und Trainingsplattform von »KMU.kompetent.sicher.«